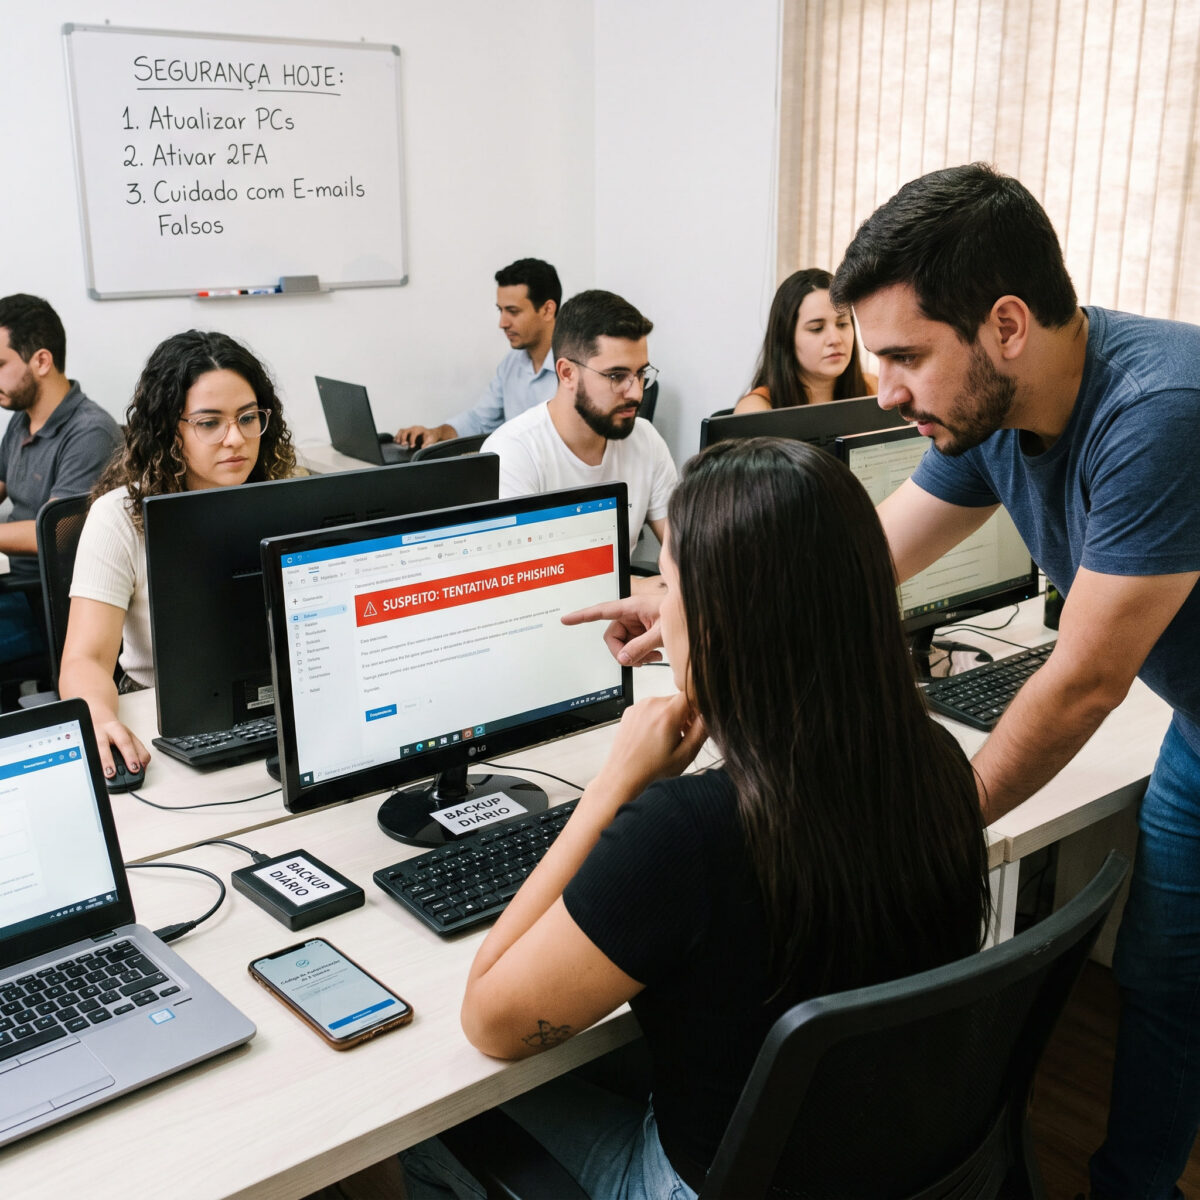
Muitas pequenas empresas operam sob a falsa premissa de que são invisíveis para cibercriminosos, acreditando que ataques miram apenas grandes corporações. Na realidade, criminosos virtuais buscam alvos menores em massa justamente por saberem que essas empresas possuem dados valiosos (como cartões de clientes e informações fiscais), mas operam com orçamentos limitados e defesas menos estruturadas. Um único incidente pode resultar em perdas financeiras paralisantes e na quebra de confiança com os clientes. Dentre os mecanismos de ataque, o risco mais frequente é o phishing, uma tática de engenharia social onde golpistas enviam e-mails ou mensagens falsas se passando por bancos, fornecedores ou parceiros para enganar a equipe e roubar dados de acesso.
Medidas Essenciais de Proteção
Você não precisa de um departamento de TI complexo para estabelecer defesas sólidas. Práticas básicas formam uma barreira altamente eficaz contra a grande maioria das ameaças diárias.
-
Controle de acesso: Aplique o princípio do menor privilégio. Cada funcionário deve ter acesso apenas aos sistemas e pastas estritamente necessários para sua função. Se uma conta for comprometida, o dano será contido.
-
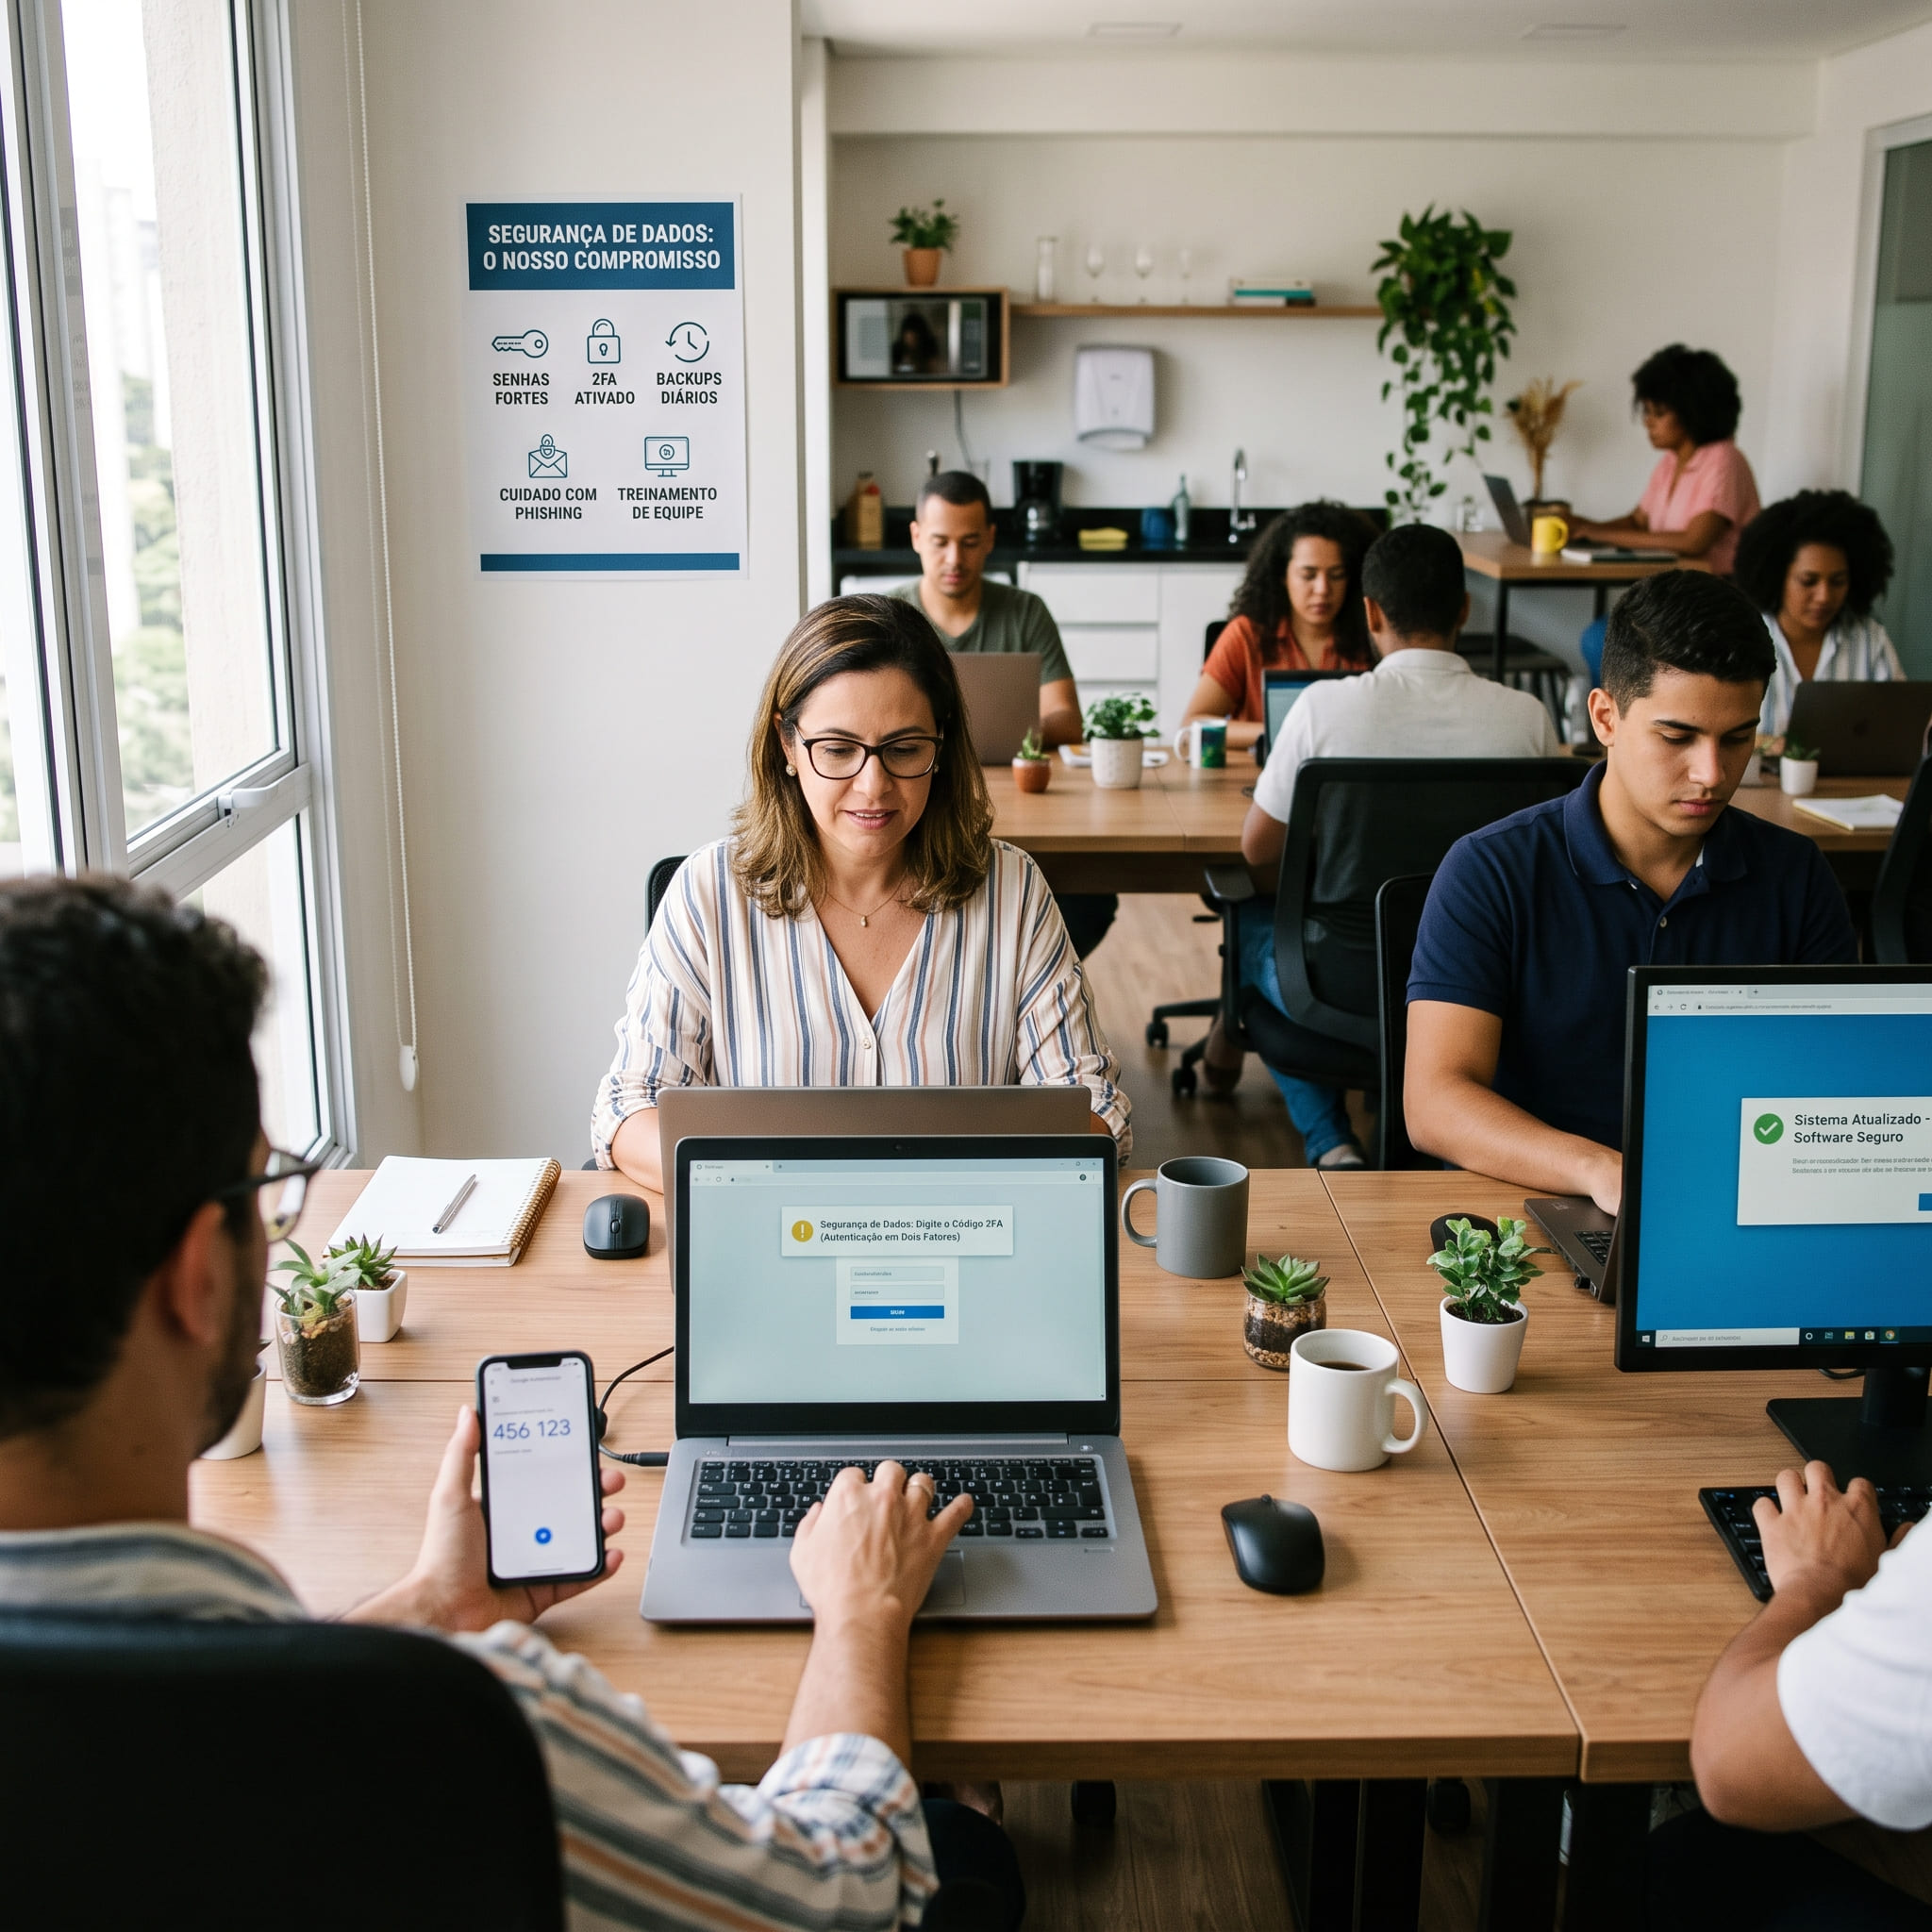
Senhas e Autenticação em Dois Fatores (2FA): Abandone senhas óbvias. Incentive o uso de frases-senha longas (como “Mesa-Azul-Cafe-2026”) e ative obrigatoriamente a autenticação em dois fatores (2FA). O 2FA exige um código extra do celular, impedindo que um invasor entre no sistema mesmo que descubra a senha.
-
Rotina de backups: Cópias de segurança são a sua apólice contra sequestro de dados (ransomware). Configure backups automáticos diários e mantenha uma cópia em um serviço de nuvem confiável, fora da rede local.
-
Atualizações de software: Fabricantes lançam correções constantemente para fechar brechas de segurança. Mantenha sistemas operacionais, aplicativos e antivírus configurados para atualização automática.
-
Treinamento de funcionários: A tecnologia falha se o fator humano errar. Treine sua equipe regularmente para desconfiar de links urgentes, anexos inesperados e solicitações atípicas de pagamento.