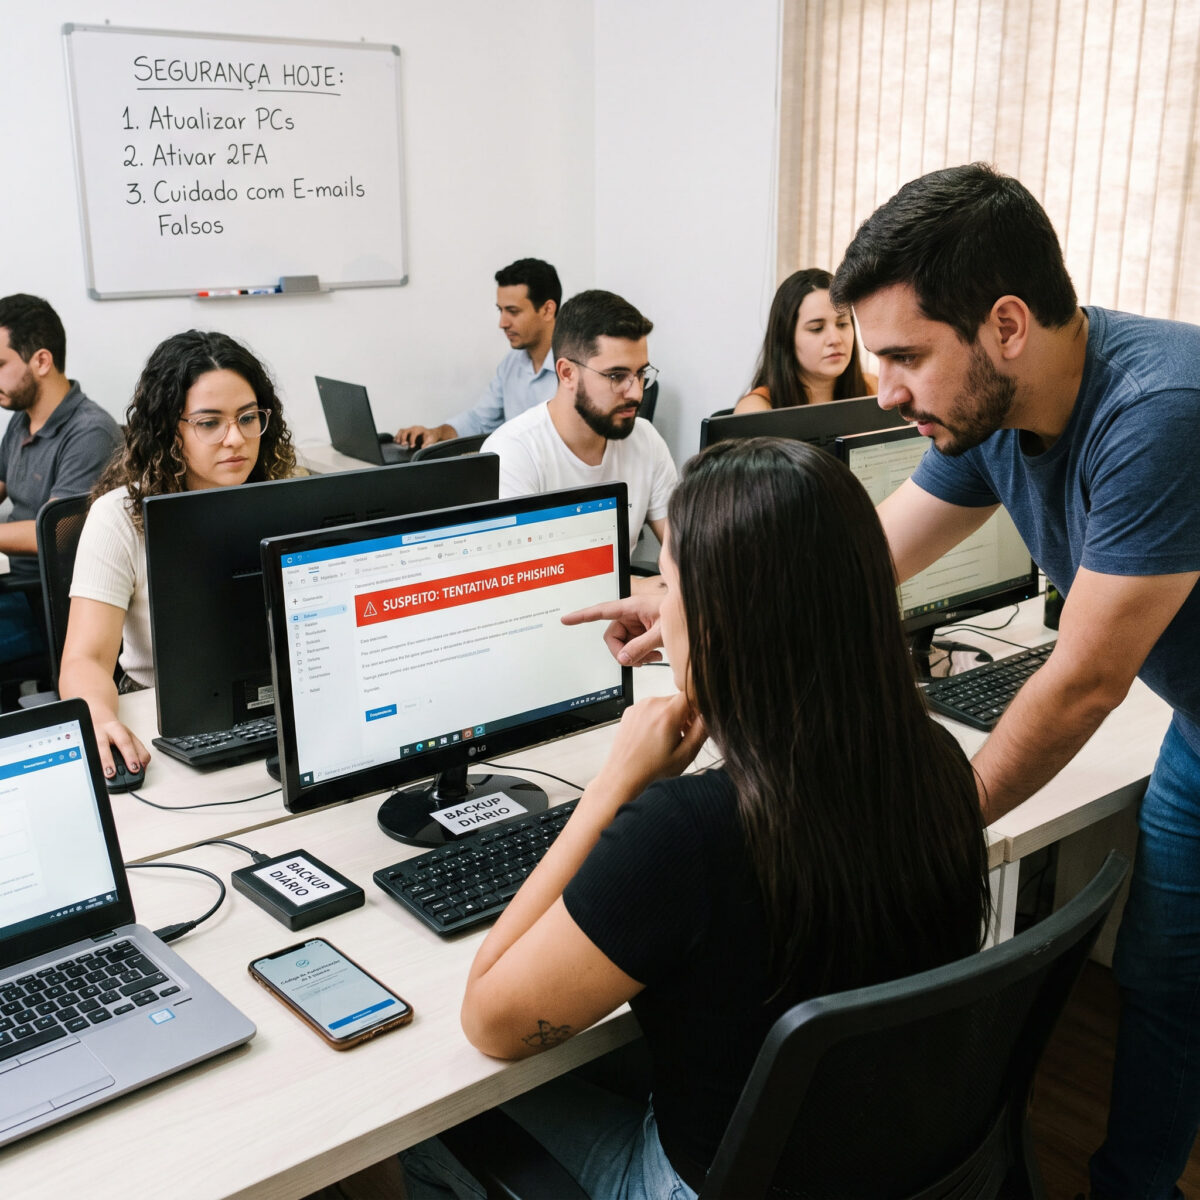
Muitas pequenas empresas operam sob a falsa premissa de que são invisíveis para cibercriminosos, acreditando que ataques miram apenas grandes corporações. Na realidade, criminosos virtuais buscam alvos menores em massa justamente por saberem que essas empresas possuem dados valiosos (como cartões de clientes e informações fiscais), mas operam com orçamentos limitados e defesas menos estruturadas. Um único incidente pode resultar em perdas financeiras paralisantes e na quebra de confiança com os clientes. Dentre os mecanismos de ataque, o risco mais frequente é o phishing, uma tática de engenharia social onde golpistas enviam e-mails ou mensagens falsas se passando por bancos, fornecedores ou parceiros para enganar a equipe e roubar dados de acesso.
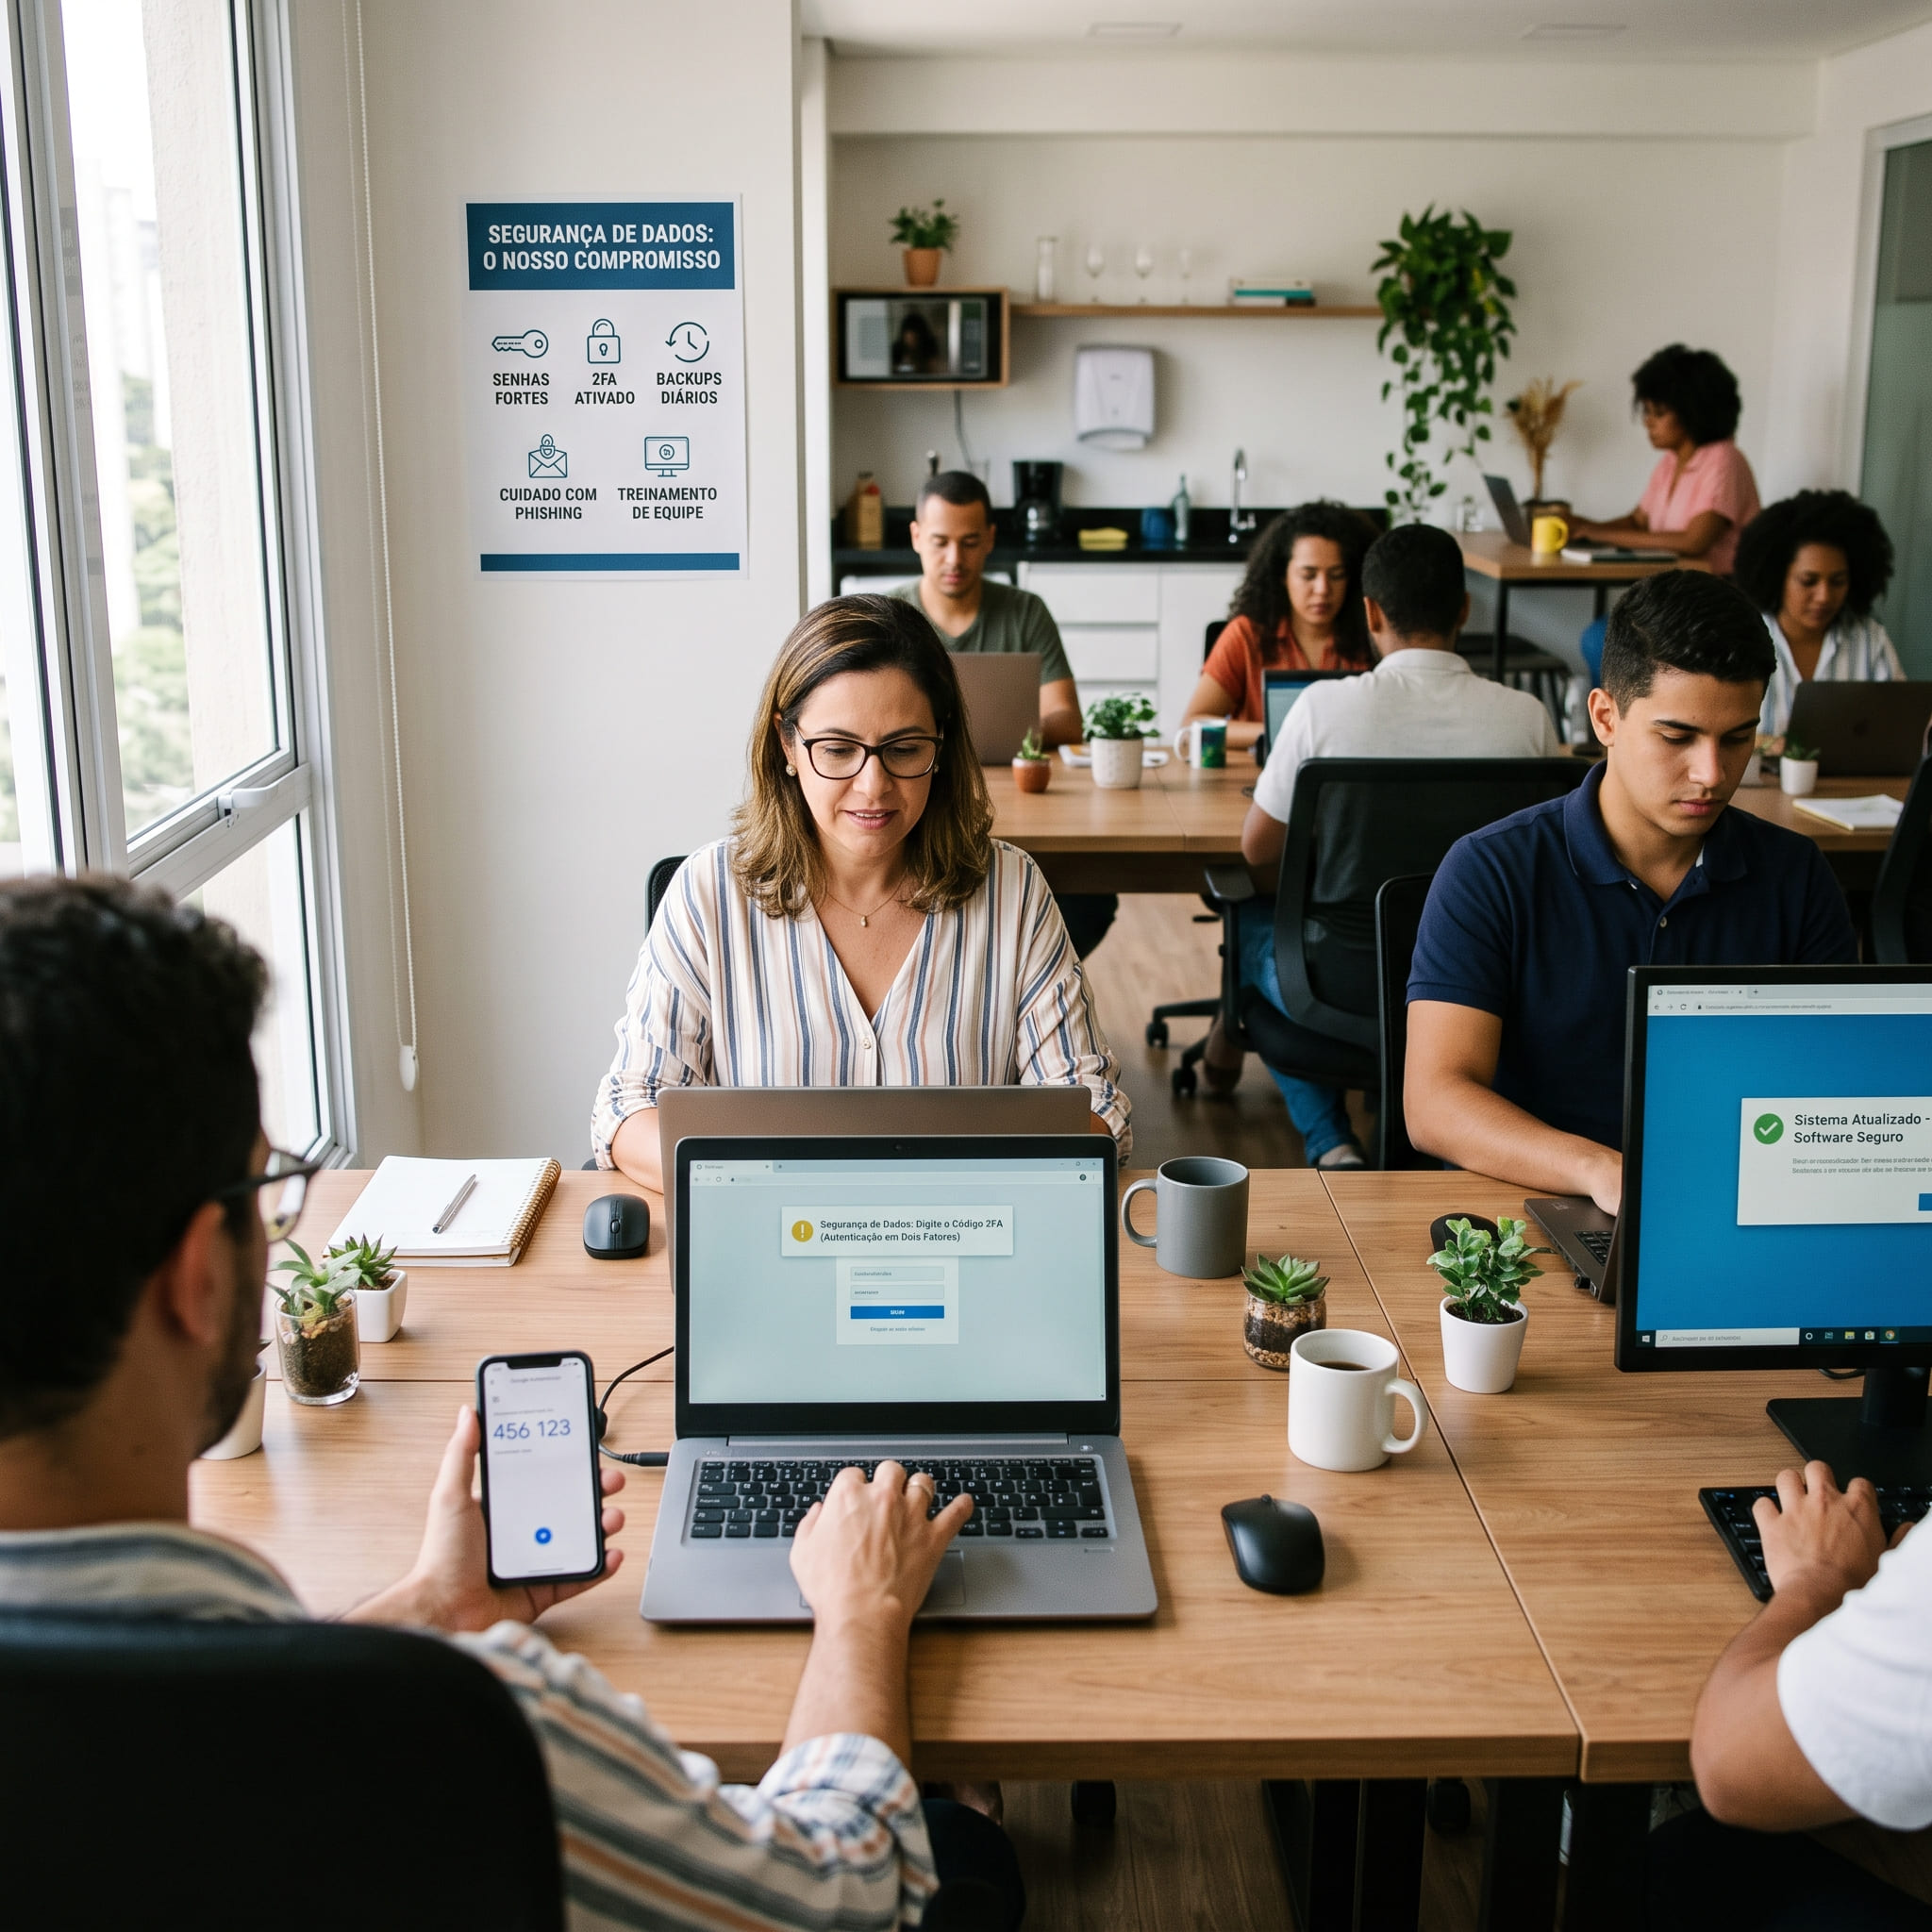
Medidas Essenciais de Proteção
Você não precisa de um departamento de TI complexo para estabelecer defesas sólidas. Práticas básicas formam uma barreira altamente eficaz contra a grande maioria das ameaças diárias.
Controle de acesso: Aplique o princípio do menor privilégio. Cada funcionário deve ter acesso apenas aos sistemas e pastas estritamente necessários para sua função. Se uma conta for comprometida, o dano será contido.
Senhas e Autenticação em Dois Fatores (2FA): Abandone senhas óbvias. Incentive o uso de frases-senha longas (como “Mesa-Azul-Cafe-2026”) e ative obrigatoriamente a autenticação em dois fatores (2FA). O 2FA exige um código extra do celular, impedindo que um invasor entre no sistema mesmo que descubra a senha.
Rotina de backups: Cópias de segurança são a sua apólice contra sequestro de dados (ransomware). Configure backups automáticos diários e mantenha uma cópia em um serviço de nuvem confiável, fora da rede local.
Atualizações de software: Fabricantes lançam correções constantemente para fechar brechas de segurança. Mantenha sistemas operacionais, aplicativos e antivírus configurados para atualização automática.
Treinamento de funcionários: A tecnologia falha se o fator humano errar. Treine sua equipe regularmente para desconfiar de links urgentes, anexos inesperados e solicitações atípicas de pagamento.
Uma pesquisa da Kaspersky Lab, empresa internacional de segurança virtual, mostrou que 40% dos brasileiros disseram ter recebido e-mails maliciosos relacionados à COVID-19 durante seu trabalho em home office. Segundo a empresa, o download acidental de arquivos malicioso dessas mensagens pode levar à infecção de dispositivos e ao comprometimento de dados corporativos.
Aprenda a fazer um backup de configuração do IIS7 rápido e fácil diretamente pelo CMD
Olá pessoal,
Hoje vou passar para vocês um método rápido e direto de como fazer um backup de configuração do IIS versão 7.x.x (Internet Information Services) isto se aplica a todas as versões do IIS desta para frente que geralmente é usada no Windows Server 2008 em diante.
Bom, no prescrito a configuração que eu descrevo aqui neste artigo se refere a arquivos web.config e os arquivos applicationHost.config que incluem informações de configuração para sites, aplicativos, diretórios virtuais e definição de pool de aplicativos, bem como as configurações de definição padrão para todos os sites do Servidor Web. Note que não trata-se do backup dos arquivos dos seus sites físicos, para isto vou escrever outro artigo e postarei em breve em nosso blog da Websign fiquem ligados!
Vamos aos passos:
Faça logon no seu servidor web com um usuário com direitos administrativos.
Abra o Prompt de Comando usando a opção Executar como Administrador como mostra a imagem abaixo
Como fazer backup de configuração IIS7
3. Após isso, com seu CMD aberto, mude para o diretório dos Serviços do IIS em: C:\Windows\System32\inetsrv Levando em consideração que o seu diretório de instalação do Windows foi na pasta C:\Windows caso não seja mude para o diretório do Windows e prossiga.
Como fazer um backup de configuração do IIS7
4. No prompt de comando digite appcmd add backup <nomedobackup>. Caso você não digite o nome do backup o sistema irá nomeá-lo usando um formato de data e hora do servidor.
Como fazer um backup de configuração do IIS7
5. Como mostra a imagem acima, o backup da configuração foi criado com sucesso no sistema. Para saber onde ele está, basta ir na mesma pasta C:\Windows\System32\inetsrv pelo explorer mesmo e abrir a pasta com um cadeado com nome de Backup. Caso você não tenha dado um nome ao seu backup ele vai estar nomeado conforme mostra no prompt de comando em uma pasta.
Bom, por hoje é isso galera. Em breve estarei postando mais dica sobre servidores Windows e tutoriais.
Tirei informações do link: https://technet.microsoft.com/pt-br/library/dd819406.aspx